Comprendre le réseau grâce au modèle OSI
Le modèle OSI découpe une communication réseau en 7 couches pour comprendre le trajet des données, situer le rôle des protocoles et isoler plus rapidement l’origine d’un incident.
Le modèle OSI sert d’abord à mettre de l’ordre dans ce qui se passe sur un réseau. Une application envoie des données, mais entre cette application et le destinataire, il y a un support physique, un réseau local, du routage, du transport et plusieurs protocoles qui ont chacun leur rôle.
Les 7 couches servent à découper ce trajet. Quand un service tombe, on ne cherche pas partout à la fois. Si le lien optique ne monte pas, inutile de commencer par le DNS. Si le ping passe mais que le site web reste inaccessible, la panne se situe ailleurs. Le modèle OSI aide justement à raisonner dans cet ordre.
Qu’est-ce qu’un réseau ?
Faire communiquer des machines
Un réseau informatique relie des équipements pour qu’ils puissent échanger des données. Deux ordinateurs branchés sur le même switch forment déjà un réseau. À l’autre extrême, un système d’information peut relier des dizaines de sites, plusieurs datacenters, des accès Internet et des services cloud.
Tous ces équipements n’ont pas le même rôle. Ordinateurs, serveurs, commutateurs, routeurs, bornes Wi-Fi ou firewalls doivent pourtant parler un langage commun. Les protocoles servent à cela : ils définissent comment les données sont identifiées, transportées, contrôlées et remises au bon service.
Les trois dimensions du réseau
Le réseau LAN, le domaine local
Un LAN, Local Area Network, couvre un périmètre local : bureaux, bâtiment, site industriel ou datacenter. Ethernet et le Wi-Fi y relient les postes, serveurs et équipements réseau.
Un LAN peut être segmenté en plusieurs réseaux logiques grâce aux VLAN. On peut ainsi séparer les postes utilisateurs, les serveurs, les équipements techniques ou certains flux de voix sur IP.
Le réseau MAN, le domaine intermédiaire
Un MAN, Metropolitan Area Network, couvre l’échelle d’une ville ou d’une agglomération. Le terme est moins courant aujourd’hui dans les architectures d’entreprise que LAN ou WAN, mais il reste utile pour situer la portée géographique d’un réseau.
Le réseau WAN, le domaine étendu
Un réseau WAN d’entreprise relie des sites distants, parfois à l’échelle d’un pays ou de plusieurs continents. Les paquets traversent alors plusieurs routeurs et plusieurs réseaux avant d’atteindre leur destination. Accès Internet, VPN, MPLS et architectures SD-WAN répondent à cette logique d’interconnexion.
L’interconnexion des réseaux LAN et WAN
Le switch ou commutateur
Le commutateur travaille dans le réseau local LAN. Il apprend les adresses MAC visibles sur ses ports et s’en sert pour transmettre les trames Ethernet vers le bon endroit.
Le routeur
Le routeur relie des réseaux IP différents. Il consulte sa table de routage pour choisir le prochain saut d’un paquet. Sans lui, deux LAN distincts ne sauraient pas communiquer entre eux et les flux ne pourraient pas traverser un WAN.
Le langage réseau pour faire parler les machines
Un câble ou une fibre ne suffit pas. Encore faut-il savoir qui parle à qui, comment transporter l’information, comment signaler une erreur et à quelle application remettre les données reçues.
Ces tâches sont réparties entre plusieurs protocoles. Le modèle OSI les classe par fonction. C’est ce découpage qui rend une communication réseau plus lisible, surtout lorsqu’il faut comprendre où elle se bloque.
OSI : un cadre conceptuel pour comprendre le fonctionnement d’un réseau
Qu’est-ce que le modèle OSI ?
OSI signifie Open Systems Interconnection. Les travaux ont commencé à la fin des années 1970 et la première norme ISO 7498 a été publiée en 1984. La référence ISO/IEC 7498-1 décrit une architecture en 7 couches.
Il faut bien garder une chose en tête : un réseau IP moderne n’est pas construit comme sept boîtes logicielles empilées les unes sur les autres. OSI est un modèle conceptuel. Chaque couche regroupe des fonctions et s’appuie sur les services du niveau inférieur pour rendre un service au niveau supérieur.
À l’émission, on peut suivre les données depuis l’application jusqu’au support physique. À la réception, le chemin se fait dans l’autre sens. Ce découpage aide à distinguer ce qui relève du média, du réseau local, du routage, du transport ou de l’application.
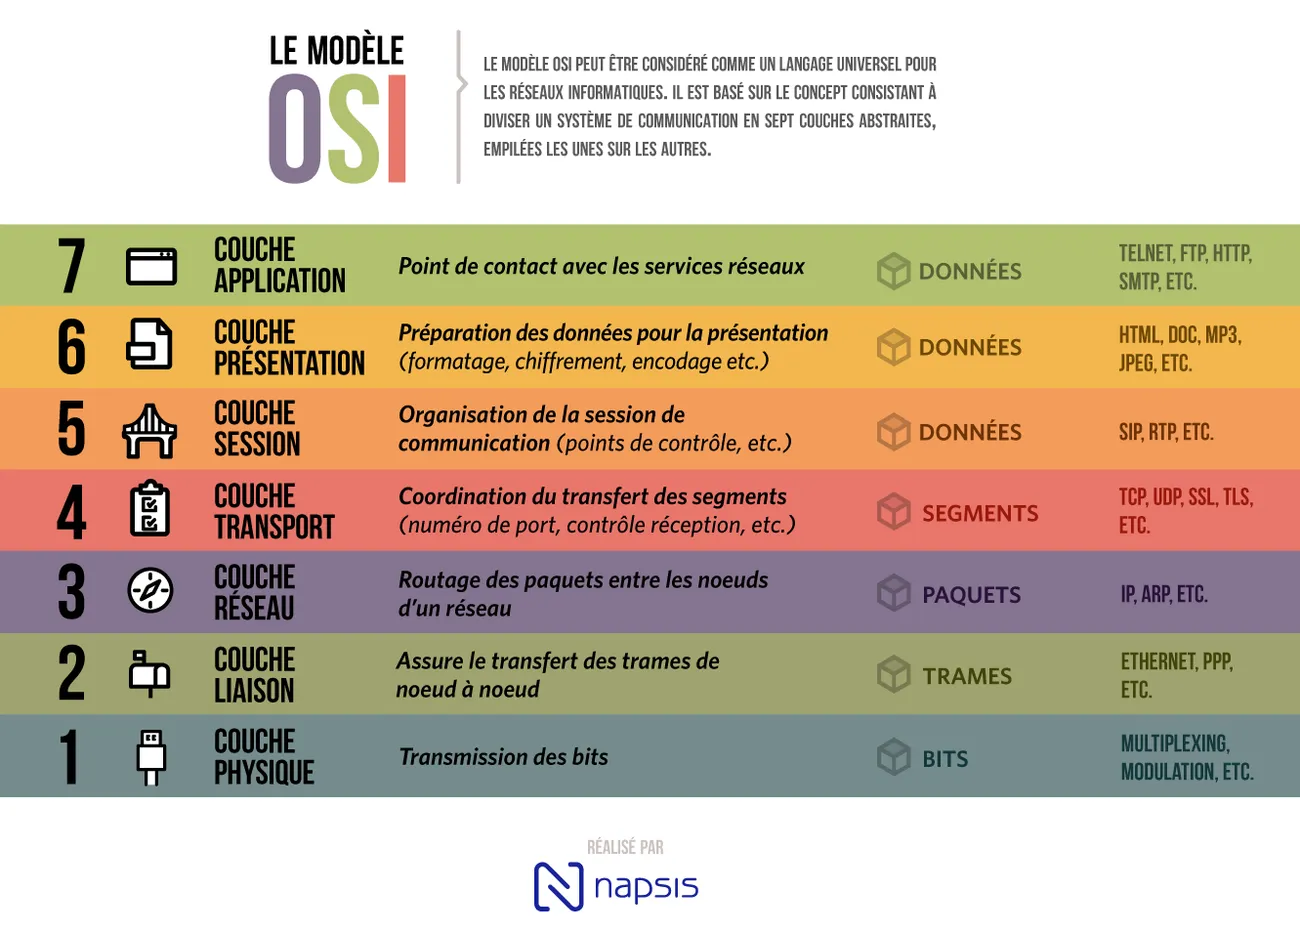
Les 7 couches du modèle OSI
7 - Application : les services réseau utilisés par les logiciels
Tout en haut du modèle, la couche Application correspond aux fonctions réseau dont les logiciels ont besoin pour communiquer. On y rattache par exemple HTTP pour le Web, SMTP pour la messagerie, DNS pour la résolution de noms ou SIP pour la signalisation de communications multimédias.
Il ne faut pas confondre cette couche avec le logiciel lui-même. Un navigateur n’est pas « la couche 7 » ; HTTP, en revanche, relève bien de ce niveau fonctionnel.
Exemples : HTTP, SMTP, DNS, FTP, SSH, SIP.
6 - Présentation : le format des données
Ici, la question est simple : sous quelle forme les données sont-elles présentées à l’application ? Encodage, sérialisation, compression ou chiffrement entrent dans cette logique.
Sur Internet, ces fonctions ne vivent pas forcément dans une couche indépendante. Elles sont souvent intégrées aux applications ou à des protocoles dédiés. TLS, par exemple, protège les échanges applicatifs mais n’est pas un protocole de transport au même titre que TCP.
Exemples de fonctions : encodage de caractères, formats de données, compression, chiffrement.
5 - Session : organiser le dialogue
La couche Session est l’une des plus abstraites du modèle. Elle représente l’ouverture, le maintien et la fermeture d’un dialogue logique entre deux applications, ainsi que certains mécanismes de reprise ou de synchronisation.
Dans la pile TCP/IP, ces fonctions sont généralement prises en charge directement par les applications et leurs protocoles. Chercher à ranger chaque protocole Internet moderne dans cette couche conduit vite à des classifications artificielles.
4 - Transport : relier les applications de bout en bout
C’est le domaine de TCP et UDP. La couche Transport identifie les services grâce aux numéros de port et organise le transport de bout en bout entre applications.
TCP ajoute une connexion, du contrôle de flux, de la remise en ordre et des retransmissions. UDP est plus simple : il envoie des datagrammes sans apporter lui-même de garantie de livraison ou de remise en ordre.
Protocoles principaux : TCP, UDP.
3 - Réseau : adressage IP et routage
À la couche Réseau, on quitte le seul lien local. L’objectif est d’acheminer un paquet d’un réseau à un autre jusqu’à sa destination.
Dans un réseau IP, IP tient le rôle principal. Les routeurs lisent l’adressage logique et choisissent le prochain saut. ICMP sert notamment à transporter des informations de contrôle et certains messages d’erreur.
ARP mérite une précision. En IPv4, il associe une adresse IP à une adresse MAC sur le réseau local. Il se trouve donc à la frontière des problématiques de couches 2 et 3 ; le comprendre est plus utile que de vouloir absolument l’enfermer dans une seule case.
Exemples : IPv4, IPv6, ICMP.
2 - Liaison de données : faire circuler les trames sur le lien local
On revient ici au réseau local. La couche Liaison encadre les échanges sur un même lien, avec des trames adaptées à la technologie utilisée.
En Ethernet, les adresses MAC identifient les interfaces localement. Le switch apprend ces adresses et transmet les trames vers le bon port.
Exemples : Ethernet, Wi-Fi, PPP.
1 - Physique : transmettre le signal
Au bout de la chaîne, il faut réellement transporter des bits. La couche Physique concerne le média, la connectique et la façon dont le signal est transmis.
Câble cuivre, fibre optique, fréquences radio, puissance optique, niveaux électriques ou caractéristiques des interfaces appartiennent à ce niveau.
Le cheminement des données sur le réseau
Le Protocol Data Unit (PDU)
On mélange souvent les mots trame, paquet, segment et donnée. Ce ne sont pourtant pas des synonymes.
Le terme PDU, Protocol Data Unit, désigne l’unité de données manipulée à un niveau donné du modèle :
| Niveau | Unité couramment utilisée |
|---|---|
| Application, Présentation, Session | Données |
| Transport | Segment TCP ou datagramme UDP |
| Réseau | Paquet ou datagramme IP |
| Liaison de données | Trame |
| Physique | Bits et signaux |
Un paquet IP peut donc être transporté à l’intérieur d’une trame Ethernet. Selon l’endroit où l’on observe l’échange, on ne parle pas du même objet.
L’émission ou encapsulation : de la donnée au bit
Prenons un paquet qui doit sortir d’un poste. TCP peut ajouter ses ports et ses informations de séquencement. IP ajoute entre autres les adresses source et destination. Ethernet ajoute ensuite son propre en-tête et les informations nécessaires à la transmission sur le lien local.
À chaque niveau, les données reçues du niveau supérieur deviennent la charge utile du niveau suivant. C’est l’encapsulation.
La réception ou décapsulation : du bit à la donnée
Le destinataire fait le chemin inverse. Chaque niveau lit les informations qui le concernent, retire son enveloppe puis transmet la charge utile au niveau supérieur. On parle alors de décapsulation.
Comment un mail arrive à la bonne adresse ?
L’email est un bon exemple pour suivre le trajet d’une donnée, à condition de ne pas prendre les sept couches au pied de la lettre comme sept logiciels indépendants.
- Application : le logiciel de messagerie prépare le message et utilise un protocole comme SMTP pour l’envoyer.
- Présentation : le contenu est encodé dans un format exploitable et peut être chiffré.
- Session : le dialogue logique entre les applications est maintenu par les mécanismes logiciels et protocolaires utilisés.
- Transport : TCP peut fournir le transport fiable de bout en bout et identifier le service grâce aux numéros de port.
- Réseau : IP porte l’adressage logique et l’acheminement entre les différents réseaux.
- Liaison : sur chaque lien local, le paquet IP est transporté dans une trame Ethernet ou Wi-Fi.
- Physique : le signal passe réellement sur le cuivre, la fibre ou les ondes radio.
À l’arrivée, le processus est remonté en sens inverse jusqu’au logiciel de messagerie du destinataire.
OSI est-il utile pour comprendre un réseau et sa configuration ?
Oui. Pas parce que les équipements implémenteraient fidèlement sept couches séparées, mais parce que ce découpage reste très efficace pour dépanner.
Sur le terrain, on part du symptôme et on remonte progressivement. Un lien qui ne monte pas, un VLAN mal configuré, une route absente, un port filtré ou un DNS en panne peuvent produire des effets très différents. Les situer par niveau évite de modifier au hasard plusieurs éléments en même temps.
Diagnostiquer un incident réseau couche par couche
Quelques cas typiques :
| Symptôme | Première zone à vérifier | Pourquoi |
|---|---|---|
| L’interface réseau ne monte pas | Couche 1 | Câble, fibre, module optique, niveau de signal ou interface physique peuvent empêcher tout échange. |
| Le lien est actif mais deux équipements d’un même LAN ne communiquent pas | Couches 2 puis 3 | Vérifier le VLAN, le port du switch, l’apprentissage MAC, l’adresse IP et le masque. |
| La passerelle répond mais un réseau distant reste inaccessible | Couche 3 | Vérifier le routage, la route de retour et les règles de filtrage qui s’appliquent au flux IP. |
| Le ping fonctionne mais HTTPS ne répond pas | Couches 4 puis 7 | La connectivité IP existe. Il reste à contrôler le port TCP, le firewall, TLS et le service web. |
| Un nom de domaine échoue mais l’accès par adresse IP fonctionne | Couche 7 | Le transport IP fonctionne probablement ; la résolution DNS devient alors le premier suspect. |
| Un téléphone s’enregistre mais aucune voix ne passe | Couches 3, 4 et 7 | SIP peut fonctionner alors que le média RTP sur UDP est bloqué ou mal routé, par exemple à cause d’un firewall ou du NAT. |
Le modèle OSI ne donne pas le diagnostic tout seul. En revanche, il réduit vite le champ de recherche. C’est la raison pour laquelle les expressions « problème de couche 1 », « couche 2 » ou « couche 3 » sont encore si présentes dans les équipes réseau.
Comparaison entre les modèles OSI et TCP/IP
OSI et TCP/IP sont souvent comparés comme s’il fallait choisir entre les deux. Ce n’est pas vraiment le sujet. Ils n’ont pas été conçus pour le même usage.
OSI fournit un cadre de référence pour décrire les fonctions d’une communication. TCP/IP correspond à l’architecture de protocoles réellement utilisée sur Internet.
Structure des couches
OSI distingue sept couches : Physique, Liaison de données, Réseau, Transport, Session, Présentation et Application.
Dans la représentation TCP/IP la plus courante, ces fonctions sont regroupées en quatre niveaux : accès réseau, Internet, transport et application. Les rôles attribués aux couches Session et Présentation d’OSI se retrouvent généralement dans les protocoles et logiciels du niveau applicatif.
| Modèle OSI | Modèle TCP/IP, correspondance simplifiée |
|---|---|
| 7 - Application | Application |
| 6 - Présentation | Application |
| 5 - Session | Application |
| 4 - Transport | Transport |
| 3 - Réseau | Internet |
| 2 - Liaison de données | Accès réseau |
| 1 - Physique | Accès réseau |
Il s’agit bien d’une correspondance pédagogique. Dans les réseaux réels, les frontières entre protocoles ne recouvrent pas toujours parfaitement celles du modèle OSI.
Conception et développement
La première norme ISO 7498 a été publiée en 1984, puis remplacée par ISO/IEC 7498-1:1994. OSI cherchait à fournir un cadre commun pour décrire les fonctions nécessaires à l’interconnexion de systèmes.
TCP/IP s’est construit autour de protocoles effectivement déployés. IP travaille au niveau Internet ; TCP et UDP assurent le transport ; les protocoles applicatifs s’appuient sur cette pile pour fournir les services utilisés par les logiciels.
Adoption et utilisation
TCP/IP constitue la base opérationnelle d’Internet. OSI reste pourtant omniprésent dans les formations, la documentation et surtout le dépannage.
Quand un technicien parle d’un incident « couche 1 », « couche 2 », « couche 3 » ou « couche 7 », il ne décrit pas une pile logicielle exécutée au pied de la lettre. Il situe le niveau fonctionnel auquel il pense que la communication se casse.
Flexibilité et intérêt pratique
OSI découpe les fonctions plus finement. TCP/IP, lui, colle davantage aux protocoles réellement utilisés.
Pour comprendre la pile qui fait fonctionner Internet, TCP/IP est le plus proche du terrain. Pour savoir où chercher lorsqu’un réseau ne se comporte pas comme prévu, le découpage OSI reste souvent plus pratique.